ВНИМАНИЕ: Сканеры штрих-кодов могут стать ключом к кибератакам
Специалисты «Лаборатории Касперского» в ходе аудита безопасности складской инфраструктуры обнаружили уязвимость, позволяющую осуществлять кибератаки через беспроводные сканеры штрих-кодов.
Как сообщает TodayPress TV, по информации компании, данная уязвимость может дать злоумышленникам возможность получить первоначальный доступ к системам управления складами, а также нарушить процесс обработки и отправки заказов электронной коммерции.
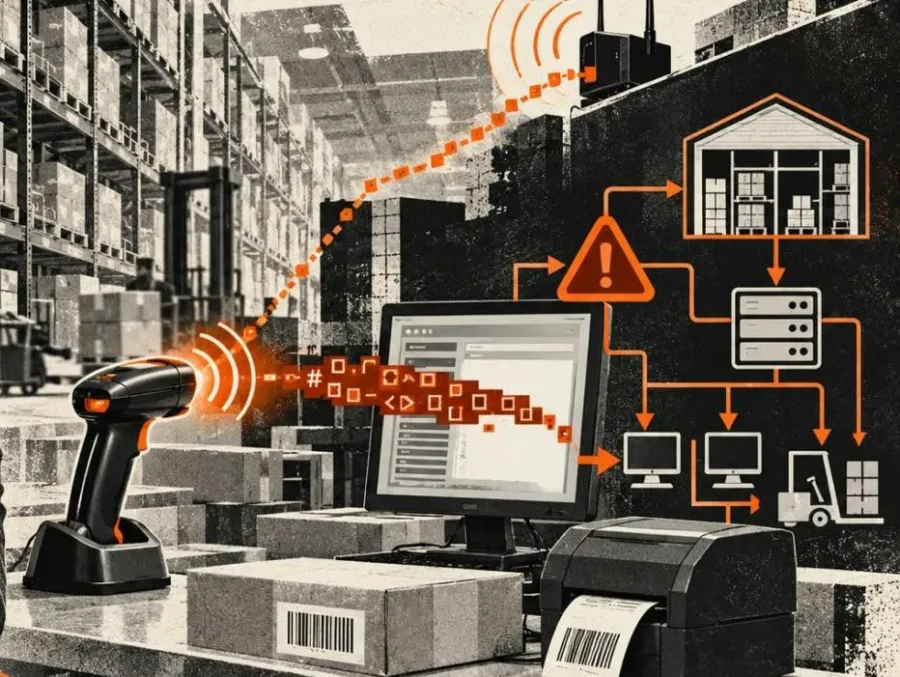
Основной причиной проблемы является отсутствие необходимого механизма идентификации между беспроводным сканером и базовой станцией, к которой он подключен.
Специалисты «Лаборатории Касперского» отметили, что злоумышленник, находящийся в зоне действия радиосигнала, может использовать Bluetooth-соединение сканера для передачи на базовую станцию данных, имитирующих нажатия клавиш на клавиатуре. Станция отправляет эти данные на подключенный к ней компьютер, и компьютер может воспринимать их как обычные команды, вводимые пользователем. В результате злоумышленник может получить первоначальный доступ к компьютеру в складской сети без непосредственного участия пользователя.
Уязвимость была выявлена в устройствах нескольких производителей. Результаты исследования эксперты представили на конференции Security Analyst Summit 2026.
В «Лаборатории Касперского» отмечают, что подобные атаки не ограничиваются только сканерами штрих-кодов. Другие устройства, такие как терминалы сбора данных и термопринтеры, также могут представлять потенциальную угрозу для систем управления складами.
Руководитель услуг по промышленной кибербезопасности «Лаборатории Касперского» Сергей Сидоров заявил, что в результате цифровизации технологические устройства повседневного использования также могут превратиться в точки входа для кибератак. По его словам, складские и розничные предприятия должны выстраивать стратегии защиты, охватывающие все уровни инфраструктуры.
Для усиления кибербезопасности складов компания рекомендует проверять новые устройства перед подключением к сети, отключать неиспользуемые интерфейсы Bluetooth, внедрять надежные механизмы идентификации и сегментировать сети.
Также важными мерами считаются своевременная установка обновлений безопасности систем управления складом, ограничение полномочий пользовательских учетных записей и повышение осведомленности сотрудников в вопросах кибербезопасности.
Жаля Ровшан
TodayPress TV